

Desde que se conocieron los ataques de la familia Spectre en 2018, fabricantes de chips y desarrolladores de sistemas operativos fueron agregando defensas para evitar que los procesadores filtraran información al adivinar qué instrucciones ejecutarían después. Un trabajo presentado en agosto de 2026 por investigadores de MIT CSAIL muestra, sin embargo, que esa protección todavía deja una rendija abierta. La nueva técnica, llamada TONTOU, aprovecha un intervalo brevísimo entre el momento en que el procesador limpia parte de su maquinaria de predicción y el instante en que vuelve a usarla.
La idea central puede explicarse sin entrar en toda la jerga microarquitectónica. Los chips modernos ganan velocidad haciendo predicciones sobre el camino que seguirá un programa. Cuando aciertan, ahorran tiempo; cuando se equivocan, descartan ese trabajo. El problema es que ese intento fallido puede dejar rastros medibles. Las mitigaciones instaladas en los últimos años buscan borrar o aislar esas huellas antes de cambios sensibles, como el paso entre código de usuario y código del sistema operativo. Lo que encontró el equipo es que la limpieza no ocurre exactamente al mismo tiempo que el uso posterior de esa predicción: entre ambos pasos queda una ventana muy corta en la que otro código puede volver a contaminar el proceso.
Para golpear justo en ese momento, los autores desarrollaron una técnica a la que llaman interrupt injection. Los procesadores interrumpen constantemente lo que están haciendo para atender relojes internos, tráfico de red u otras tareas de hardware. Un programa normal puede programar algunos de esos eventos. Ajustando con mucha precisión ese disparo, los investigadores consiguieron que la interrupción ocurriera dentro de la ventana vulnerable y alterara otra vez el predictor. Según la página del paper en USENIX, eso produjo errores de predicción durante la ejecución del kernel tanto en procesadores recientes de Intel como de AMD.
El resultado más llamativo no fue solo provocar esas fallas, sino mostrar un efecto práctico. En una máquina con AMD Zen 2 y un kernel Linux actualizado, el equipo armó un exploit de punta a punta que pudo leer memoria protegida del sistema a una velocidad aproximada de 5,47 bytes por segundo. Antes, también logró desactivar una defensa que oculta la ubicación del sistema operativo en memoria, con éxito en sus 10 intentos reportados. Con esa combinación, en parte de las pruebas consiguieron copiar el archivo /etc/shadow, donde se guarda el hash de la contraseña de administrador.
Eso no significa que cualquier computadora haya quedado súbitamente expuesta a un robo simple y masivo de contraseñas. El ataque necesita condiciones muy específicas, control fino del tiempo y conocimiento detallado del hardware y del sistema operativo. Aún así, importa porque apunta a una suposición de diseño que venía sosteniendo varias mitigaciones recientes: que, una vez neutralizado el predictor, nadie podría influir otra vez en él antes de su siguiente uso. El trabajo sugiere que esa confianza era demasiado optimista y que la seguridad de los procesadores sigue dependiendo de detalles extremadamente finos.
La investigación también deja ver lo difícil que es corregir este tipo de problema sin pagar costos en rendimiento. Una opción sería volver a limpiar el predictor cuando termina la interrupción, pero los autores señalan que en algunos chips Intel eso podría incluso volver más estable el ataque. Otra posibilidad sería bloquear interrupciones en la ventana vulnerable, con una penalización de desempeño que probablemente resulte poco práctica. Según MIT News, AMD e Intel fueron notificadas en febrero de 2026, los mantenedores del kernel Linux en marzo y AMD ya liberó una mitigación que llega mediante actualización del sistema operativo. El caso no cierra la historia de Spectre, pero sí recuerda que en ciberseguridad una separación de apenas unas instrucciones puede alcanzar para reabrir un problema que parecía bajo control.
New type of attack can slip past the defenses in your computer’s processor · MIT News Research
MIT News | Massachusetts Institute of Technology · Imagen acompañante del artículo fuente; atribución preservada · Fuente de imagen
Trujillo, D., & Yan, M. (2026, August). TONTOU: On the exploitability of time-of-neutralization to time-of-use windows. In 35th USENIX Security Symposium (USENIX Security 26). USENIX Association. https://www.usenix.org/conference/usenixsecurity26/presentation/trujillo
Relacionadas por categoría
Ver mas
Un método adaptativo mejora la detección de texto generado por IA en pruebas controladas
Un preprint probó un detector que se ajusta a textos recientes sin etiquetas y rindió mejor ante cambios de estilo y tácticas para eludirlo.
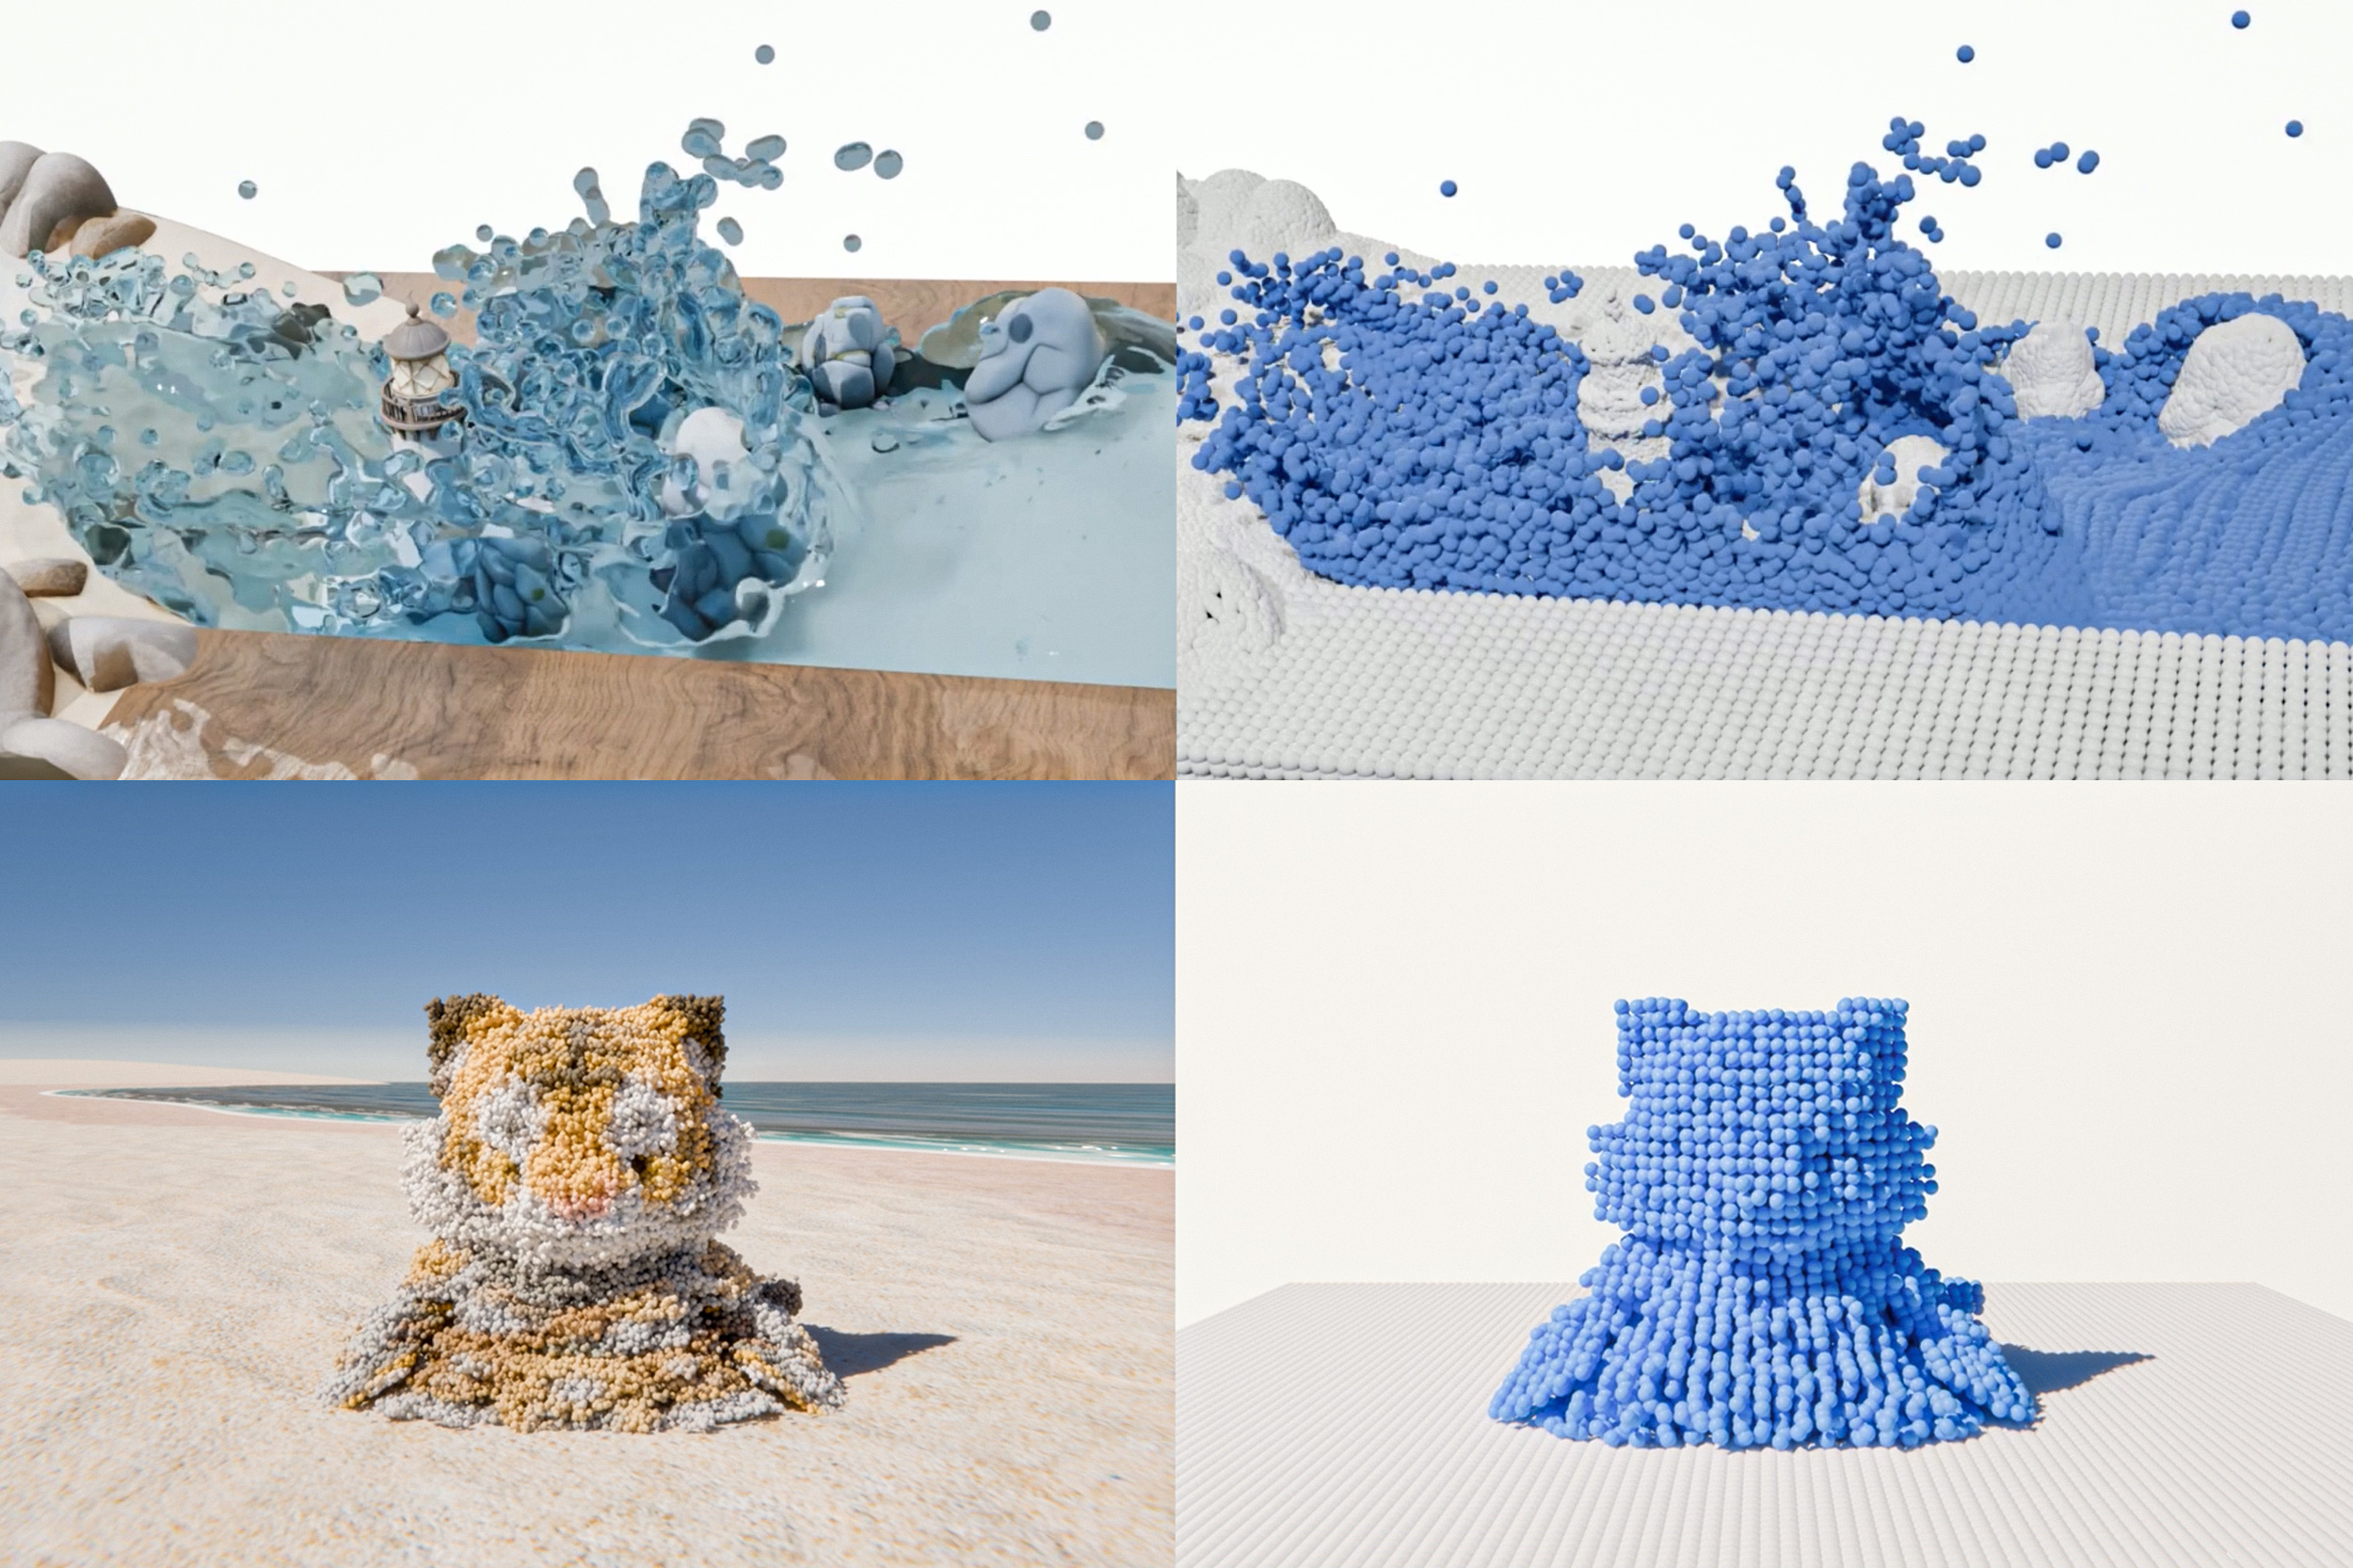
Una IA intenta simular arena, agua y proteínas con un mismo modelo
Un preprint presenta WorldParticle, un modelo que representa distintos materiales como partículas para predecir su movimiento. Sus pruebas son prometedoras, pero no reemplazan todavía a los simuladores especializados.
Un sistema convierte artículos científicos en asistentes reutilizables
Un método empaqueta texto, código, datos y flujos de trabajo de algunos estudios para que una IA pueda ejecutar análisis y responder consultas en lenguaje natural.
Más de la misma fuente
Ver mas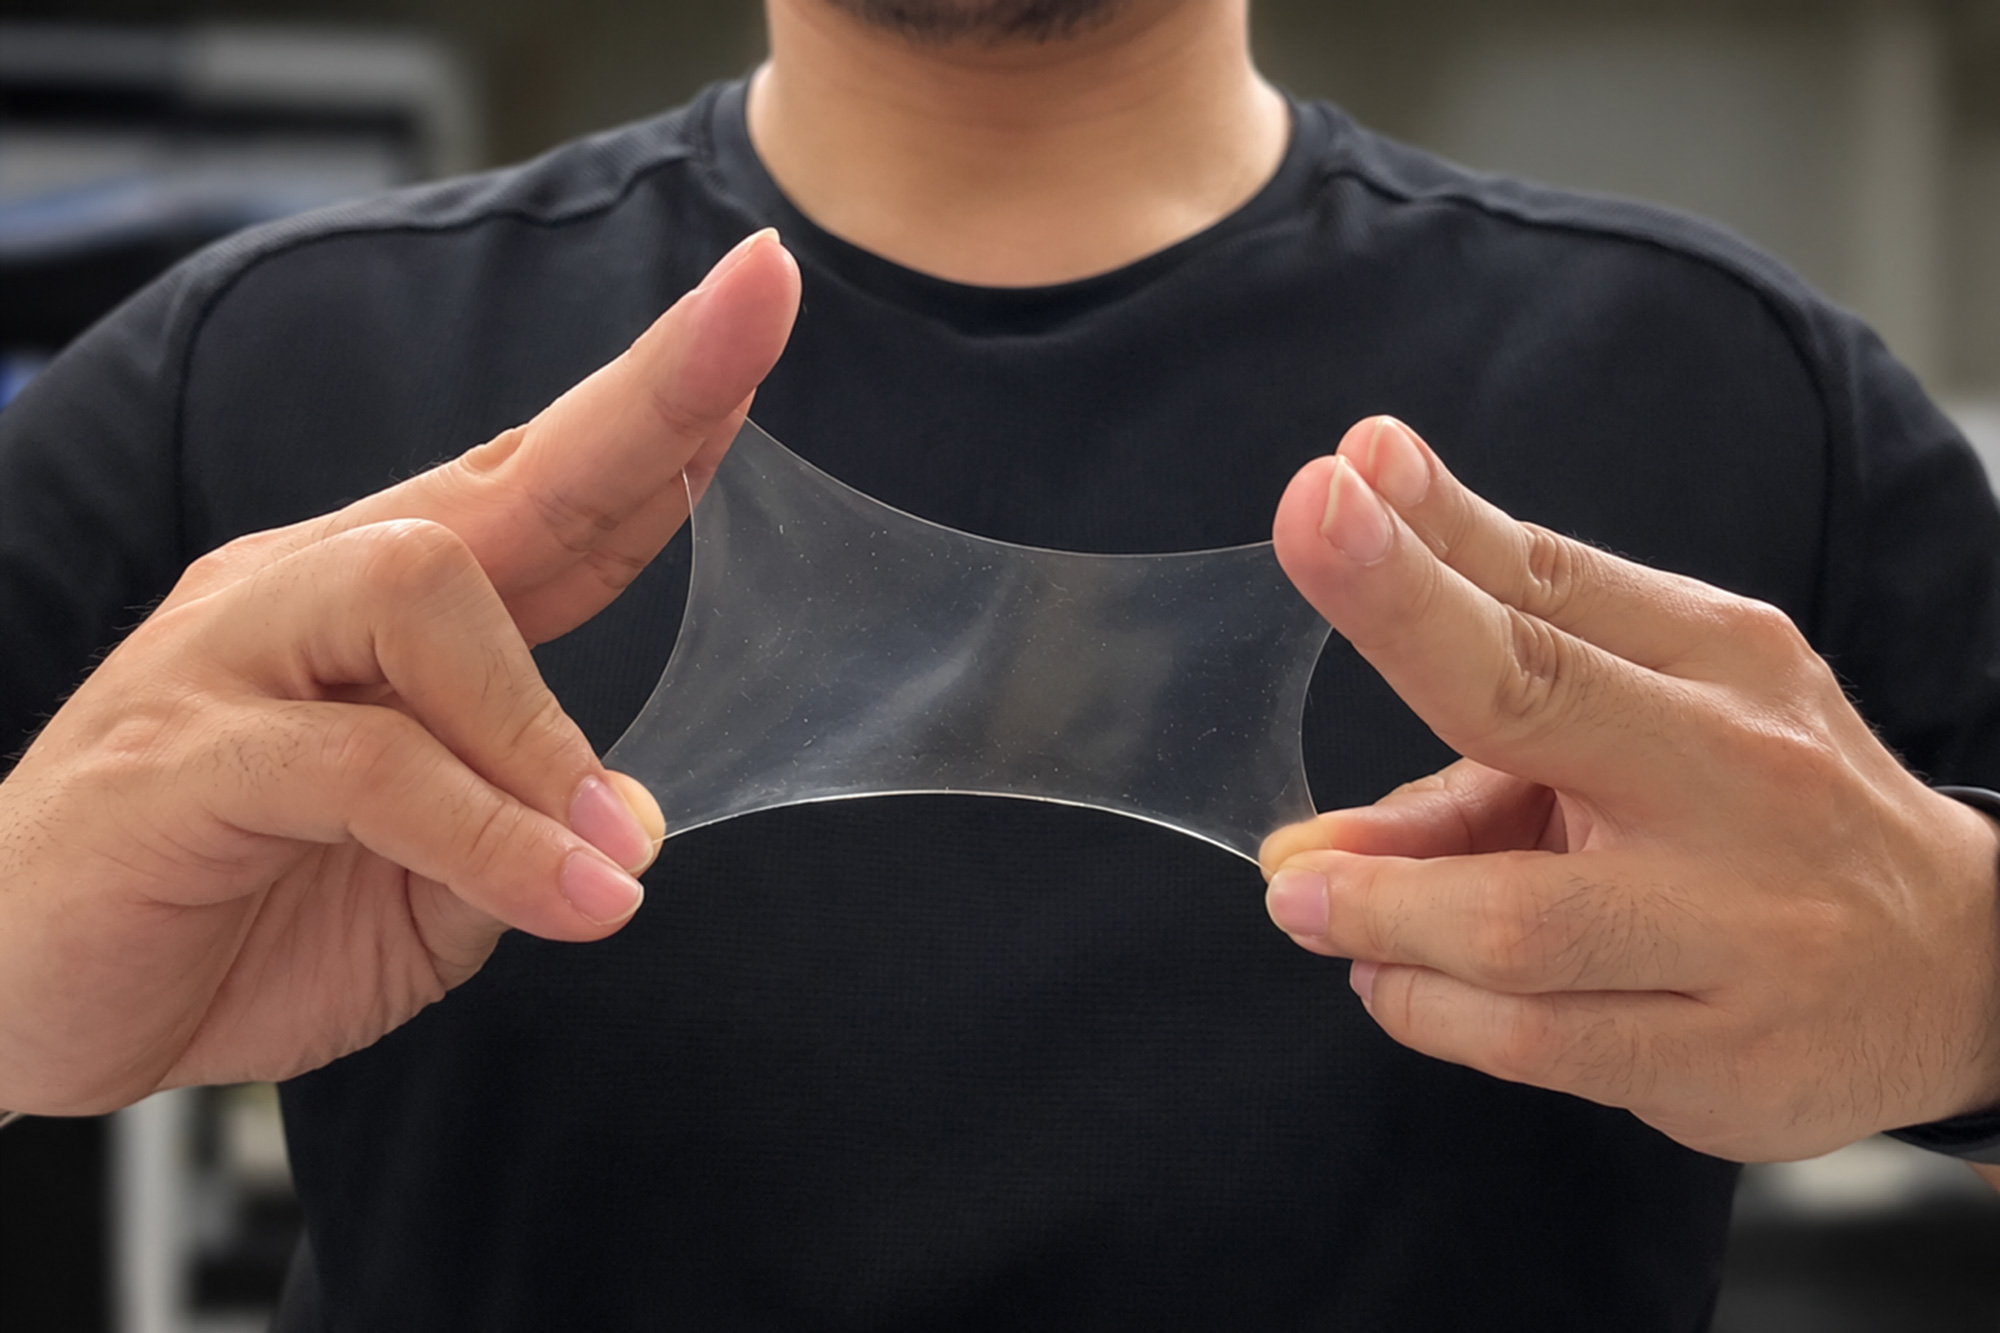
Un material seco podría extender el uso de ecografías portátiles sin gel
Una interfaz elástica y seca transmitió ultrasonido durante días en pruebas de laboratorio y siguió el flujo sanguíneo durante un paseo en bicicleta.
Los centros de datos pueden desplazar la contaminación del aire a otras regiones
Un modelo sobre Estados Unidos estima que la electricidad adicional de los centros de datos puede elevar la contaminación del aire lejos de sus instalaciones.
Un método adaptativo mejora la detección de texto generado por IA en pruebas controladas
Un preprint probó un detector que se ajusta a textos recientes sin etiquetas y rindió mejor ante cambios de estilo y tácticas para eludirlo.
Más del mismo autor
Ver mas
El clima puede cambiar el mapa de plagas en bosques de Norteamérica
Un estudio proyecta que, si las emisiones siguen altas, más del 80% de los bosques analizados en Norteamérica podría enfrentar mayor presión de plagas y enfermedades hacia mediados de siglo.
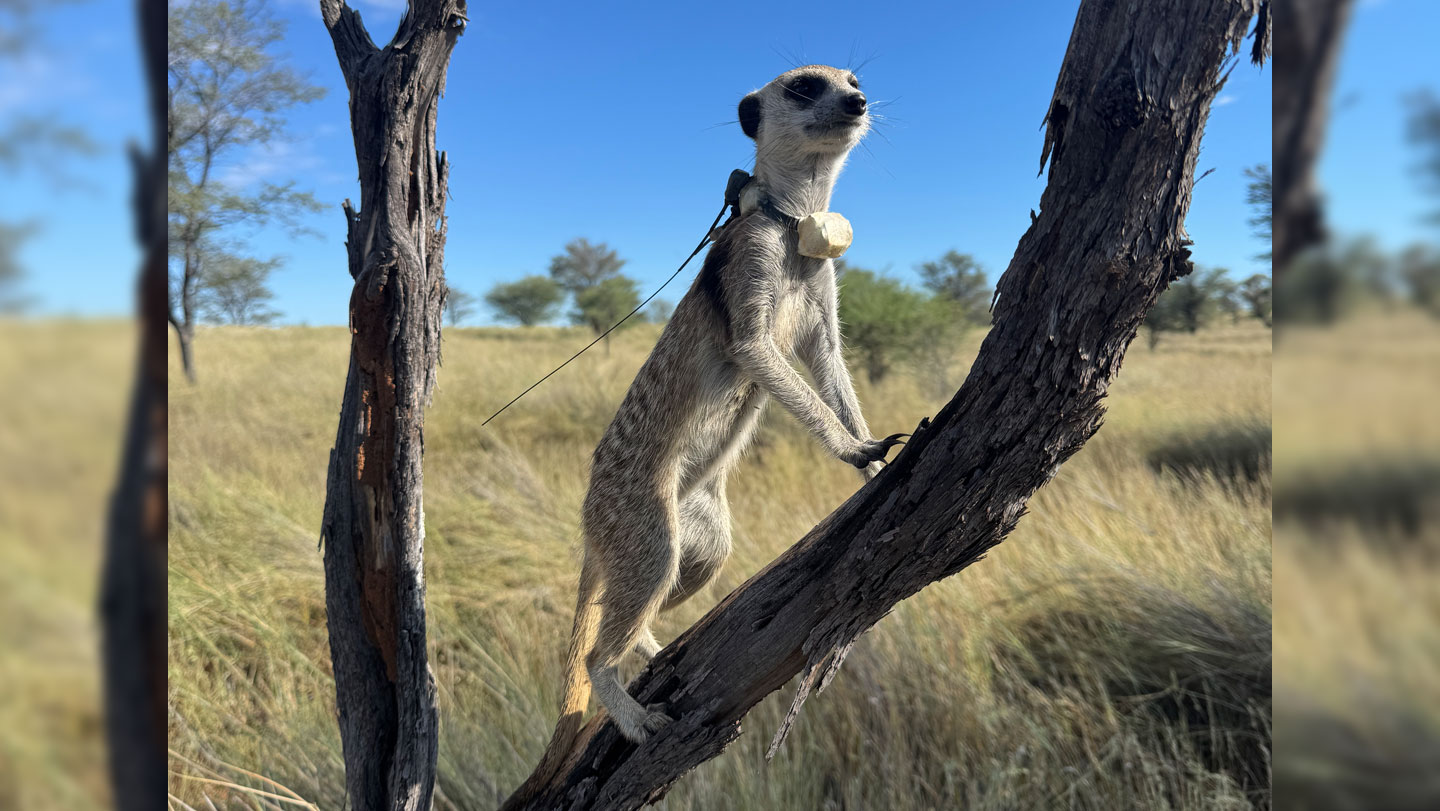
Las suricatas pueden volver solas a su grupo tras ser desplazadas
Un experimento de campo halló que 18 de 20 suricatas desplazadas a 1,5 kilómetros regresaron de forma dirigida, sin seguir a otros miembros de su grupo.
Un material seco podría extender el uso de ecografías portátiles sin gel
Una interfaz elástica y seca transmitió ultrasonido durante días en pruebas de laboratorio y siguió el flujo sanguíneo durante un paseo en bicicleta.